反洗钱审查长期趋严,技术投入与跨机构协作成重点
反洗钱审查长期趋严,九游老哥俱乐部官网技术投入与跨机构协作成为重点,这件事值得关注。它不只关系金融机构的合规成本,也关系资金链条能否被看清、风险能否被提前拦住。审查从阶段性行动转向常态治理,机构的技术能力和协作机制正被放到更重要的位置。
监管检查的频率和颗粒度都在变化,客户身份识别、受益所有人穿透、交易背景核验被要求做得更细。过去偏重事后报告,如今更强调事前识别和持续监测。反洗钱审查由此从合规部门的专项工作,逐步变成业务全流程必须面对的日常约束,柜台、信贷和支付环节都要承担识别责任。
机构最先调整的是客户尽职调查,开户环节不再只看证件和表单,还要理解资金来源、职业特征和交易目的。高风险客户被要求补充更多材料,低风险客户则尝试简化流程。反洗钱审查因此更依赖一线判断,也考验机构把规则翻译成操作标准的能力。
交易监测也在升级,规则命中后不再简单生成警报,而是结合账户关系、资金流向和历史行为做分层判断。机构把可疑交易报告的质量看得更重,减少机械报送和无效线索。反洗钱审查因此从数量导向转向质量导向,监测系统的解释能力成为检查关注点。
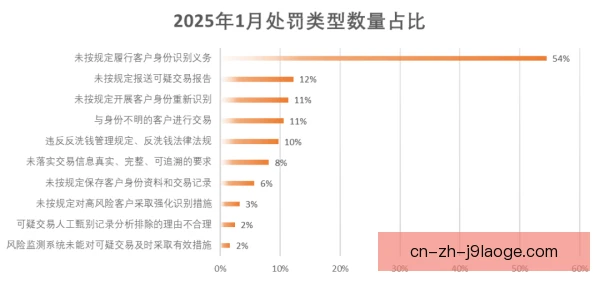
技术投入的重点随之转向数据治理,客户信息、交易记录、外部名单需要被统一清洗和关联。实体识别、关系图谱和自动化预警被更多采用,目的是在庞杂数据中找出异常关联。反洗钱审查的技术投入不是买一套系统就结束,而是把数据标准、模型迭代和人员培训连成持续工程。
模型的可用性成为新的门槛,机构既要降低误报,也要避免漏报。可解释性被反复提及,审查人员需要知道警报为何触发、依据哪些特征、能否追溯到原始数据。反洗钱审查因此对技术团队提出更高要求,算法不能只追求命中率,还要经得起复核和问责。
跨机构协作的重要性同步上升,单家银行看到的只是局部资金流,支付机构、证券基金和保险机构掌握的信息并不相同。监管通报、风险提示和名单联动让碎片信息得以拼接。反洗钱审查由此从单点防御转向网络化治理,协作机制是否顺畅直接影响风险发现速度。
协作并不等于简单共享数据,线索移送、联合研判和案件会商需要清晰边界。哪些信息可以交换,哪些必须脱敏,哪些要留痕备查,都要在制度中写明。反洗钱审查的跨机构协作因此更强调合规前提,数据安全和隐私保护不能被效率目标挤到一边。
审查趋严有现实背景,跨境资金往来更复杂,电信诈骗、网络赌博和毒品犯罪常借助多层账户转移资金。制裁合规与反洗钱要求相互交织,机构面对的是叠加风险。反洗钱审查因此不只是反犯罪工具,也成为金融机构稳健经营和声誉管理的基础设施。
影响很快传导到中小机构,它们缺少足够的数据团队和模型能力,却面对同样的检查标准。联合风控、行业共享模型和专业服务因此有了空间,但机构仍需对最终判断负责。反洗钱审查带来的成本压力,正在推动行业重新分工,也促使监管关注资源可及性。
客户体验也在变化,开户审核更细,异常交易后可能收到解释要求,跨境汇款需要补充用途说明。便利与安全之间的平衡变得更难,机构不能只靠加材料解决所有问题。反洗钱审查因此要求更精准的风险分层,让低风险客户少受打扰,高风险业务得到更密关注。
技术协作还带来治理难题,数据质量参差会让模型放大偏差,过度依赖外部名单可能造成误伤。机构需要建立模型验证、警报回溯和人工复核机制。反洗钱审查的数字化不是把判断交给机器,而是让机器提供线索,让人在关键节点承担责任并保留申诉渠道。
监管方式也在调整,报送接口、持续审计和风险画像让检查更接近实时。机构不能再等检查通知后才补材料,而要把合规证据留在日常流程里。反洗钱审查由此走向常态化、精细化和全链条,技术投入从成本项逐渐变成基础能力,并影响机构的产品设计和客户准入。
往后看,反洗钱审查不会只停留在文件和检查上,更可能嵌入账户开立、支付结算、信贷投放等环节。跨机构协作也会从临时会商走向制度安排,形成更稳定的风险信息流转。反洗钱审查的技术投入与协作能力,将逐渐成为金融体系透明度和可信度的一部分。
更长远的变化在于,机构会把反洗钱审查纳入产品设计和组织考核,而不是等到风险暴露后再补救。统一的数据标准、可复用的模型工具和清晰的协作规则,会决定这套体系能否持续运转。审查要求持续抬升,最终考验的是机构把合规变成日常能力的耐心。